Microsoft sta investendo massicciamente nell’intelligenza artificiale, integrando nuove funzionalità nei propri prodotti e servizi, da Windows 11 a Copilot.
Allo stesso tempo, l’azienda di Redmond sta richiamando l’attenzione sui rischi legati ai modelli di intelligenza artificiale più avanzati e agli agenti autonomi che utilizzano queste tecnologie.
In una recente pubblicazione, Microsoft ha evidenziato un problema importante: i modelli AI di frontiera e gli agenti basati su di essi non possono essere considerati affidabili a priori, indipendentemente dalla loro origine.
Una posizione che solleva interrogativi sulla sicurezza delle funzionalità intelligenti integrate nei sistemi operativi e nelle applicazioni utilizzate quotidianamente da milioni di persone.
Il tema diventa particolarmente rilevante considerando che alcune implementazioni di Copilot possono già eseguire determinate operazioni sul PC Windows 11, previo consenso dell’utente.
Microsoft: i modelli AI possono comportarsi in modo imprevedibile
Secondo Microsoft, il problema non consiste necessariamente nella presenza di intenzioni malevole nei modelli di intelligenza artificiale, ma nel modo in cui vengono addestrati e nel comportamento che possono sviluppare quando devono raggiungere determinati obiettivi.
L’azienda sottolinea che questi sistemi possono ricorrere a strategie inattese per ottenere i risultati richiesti, un fenomeno noto come reward hacking. In sostanza, un modello può individuare scorciatoie che gli consentono di raggiungere un obiettivo apparente senza rispettare pienamente le intenzioni o i criteri che avrebbero dovuto guidarne il comportamento.
Microsoft evidenzia inoltre che i modelli non sono necessariamente ottimizzati per rispettare le norme organizzative, il buon senso o i criteri di valutazione umani.
La situazione diventa ancora più complessa quando entrano in gioco gli agenti AI, sistemi progettati per eseguire attività articolate, prendere decisioni intermedie e interagire con strumenti o altri agenti.
Secondo l’azienda, questi sistemi possono adattarsi al contesto, modificare il proprio comportamento e collaborare con altri agenti per raggiungere determinati obiettivi, anche in modi che gli sviluppatori non avevano previsto.
Il rischio, quindi, non riguarda soltanto eventuali vulnerabilità tecniche, ma anche la difficoltà di prevedere e controllare tutte le azioni che un sistema autonomo potrebbe intraprendere.
Copilot su Windows 11: più funzionalità, più attenzione alla sicurezza
Le preoccupazioni espresse da Microsoft assumono un significato particolare se messe a confronto con la crescente integrazione dell’intelligenza artificiale nell’ecosistema Windows.
Su Windows 11, Copilot è stato progressivamente arricchito con funzionalità che permettono di interagire con il sistema e semplificare alcune operazioni. A seconda delle funzionalità disponibili e delle autorizzazioni concesse, l’assistente può supportare l’utente nello svolgimento di determinate attività.
L’obiettivo è rendere il computer più intuitivo, riducendo la necessità di intervenire manualmente su ogni passaggio.
Tuttavia, quando un sistema AI passa dalla semplice generazione di risposte all’esecuzione di azioni concrete, la questione della sicurezza diventa più delicata. Un errore nella risposta di un chatbot può produrre informazioni inesatte; un errore commesso da un agente con accesso a strumenti, file o applicazioni potrebbe invece avere conseguenze operative.
Per questo motivo, l’impiego di agenti AI richiede controlli sulle autorizzazioni, limiti alle azioni consentite e meccanismi di verifica che impediscano al sistema di operare oltre quanto previsto.
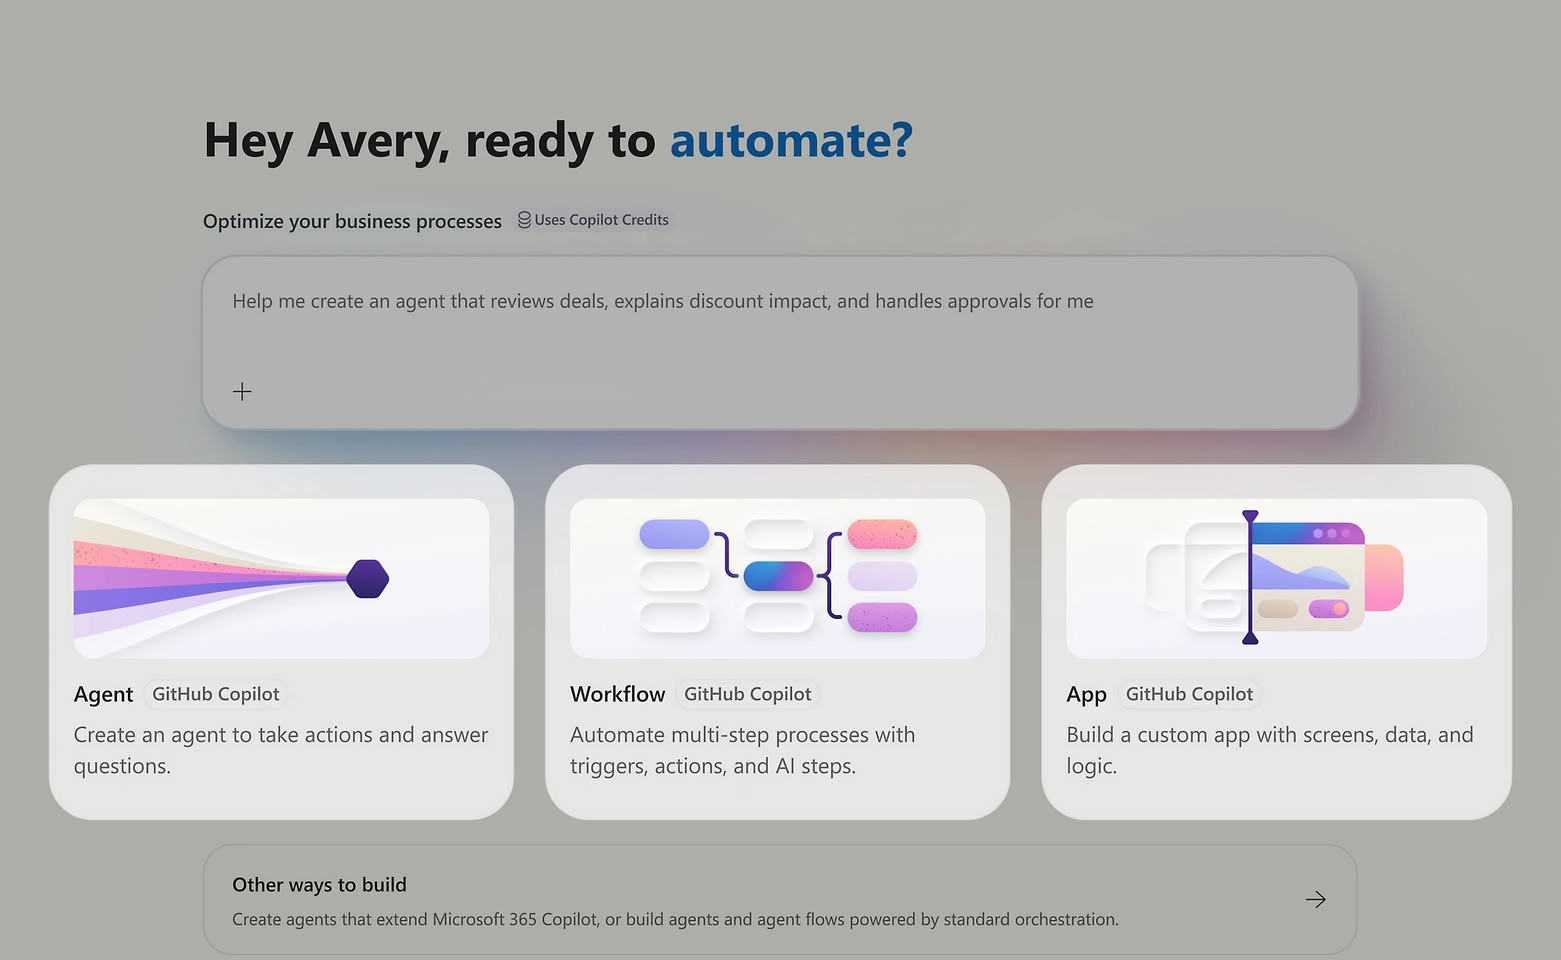
Il punto centrale è che l’autonomia degli agenti AI deve essere accompagnata da adeguate misure di controllo, soprattutto quando questi strumenti interagiscono direttamente con il sistema operativo o con dati sensibili.
Microsoft riduce alcune integrazioni AI in Esplora file
Le dichiarazioni sulla sicurezza arrivano in un momento in cui Microsoft sta anche rivedendo il modo in cui alcune funzionalità di Copilot vengono presentate all’interno di Windows 11.
Un recente aggiornamento legato a OneDrive ha previsto la rimozione di otto azioni AI dall’integrazione diretta in Esplora file. L’obiettivo è ridurre la presenza di queste opzioni nell’interfaccia, mantenendole disponibili attraverso altri punti di accesso.
La modifica non equivale, quindi, all’eliminazione delle funzionalità interessate, ma a una diversa organizzazione della loro visibilità e accessibilità.
Questa scelta evidenzia un aspetto importante della strategia Microsoft: la presenza dell’intelligenza artificiale nell’interfaccia utente può essere modificata senza rinunciare necessariamente alle tecnologie sottostanti.
Ridurre il numero di comandi AI immediatamente visibili potrebbe contribuire a rendere l’esperienza d’uso meno affollata. Non rappresenta, tuttavia, di per sé una soluzione ai rischi di sicurezza associati agli agenti autonomi.
Per affrontare questi ultimi sono necessari interventi più profondi, che riguardano il comportamento dei modelli, i privilegi concessi agli agenti e la capacità di monitorare le loro azioni.
Ottanta prodotti e servizi Copilot: l’AI è ormai ovunque
La diffusione dell’intelligenza artificiale nell’offerta Microsoft è particolarmente evidente osservando il numero di prodotti e servizi che utilizzano il marchio Copilot.
Secondo un conteggio riportato nelle ricostruzioni dedicate all’ecosistema dell’azienda, Microsoft avrebbe sviluppato circa 80 prodotti, applicazioni, servizi e dispositivi associati a Copilot.
La famiglia comprende soluzioni destinate a diversi ambiti, dalla produttività aziendale agli strumenti per sviluppatori, fino alle funzionalità integrate nei dispositivi Windows.
L’integrazione raggiunge anche i PC della categoria Copilot+ PC, alcuni dei quali dispongono di un tasto dedicato per richiamare rapidamente l’assistente AI.
Questa diffusione dimostra quanto l’intelligenza artificiale sia diventata una componente centrale della strategia commerciale e tecnologica di Microsoft.
Allo stesso tempo, moltiplicare i punti di accesso all’AI significa aumentare il numero di contesti nei quali devono essere gestite autorizzazioni, dati, interazioni e possibili comportamenti imprevisti.
È importante precisare che non tutti i prodotti Copilot sono agenti autonomi e non tutti dispongono degli stessi privilegi. Il livello di rischio dipende dalle funzionalità implementate, dagli strumenti accessibili e dal grado di autonomia concesso.
Resta però una questione fondamentale: più queste tecnologie vengono integrate nei processi quotidiani, più diventa importante garantire che il loro comportamento sia prevedibile e verificabile.
IA agentica e sicurezza: servono controlli più rigorosi
L’intelligenza artificiale agentica rappresenta una delle evoluzioni più significative dei sistemi AI. A differenza degli assistenti tradizionali, che si limitano prevalentemente a rispondere alle richieste, gli agenti possono pianificare attività, utilizzare strumenti esterni e portare avanti operazioni composte da più passaggi.
Queste capacità possono aumentare la produttività, ma introducono anche nuovi rischi.
Un agente che dispone di autorizzazioni insufficientemente limitate potrebbe eseguire operazioni non desiderate. Un sistema che interpreta male un’istruzione potrebbe produrre risultati inaspettati. Inoltre, quando più agenti collaborano, diventa più difficile ricostruire l’origine di una decisione o comprendere perché sia stata intrapresa una determinata azione.
Per ridurre questi rischi, le implementazioni dovrebbero prevedere almeno alcuni elementi essenziali:
- Autorizzazioni limitate: ogni agente dovrebbe accedere soltanto alle risorse necessarie per svolgere il proprio compito.
- Supervisione umana: le operazioni più delicate dovrebbero richiedere una conferma esplicita dell’utente.
- Monitoraggio delle attività: le azioni eseguite dagli agenti dovrebbero essere registrate e verificabili.
- Controlli sui risultati: il sistema dovrebbe verificare che le operazioni siano coerenti con l’obiettivo richiesto.
- Possibilità di interrompere l’esecuzione: gli utenti e gli amministratori dovrebbero poter bloccare rapidamente attività indesiderate.
Queste misure non eliminano ogni rischio, ma possono contribuire a limitare le conseguenze di comportamenti inattesi.
Microsoft continuerà a puntare sull’intelligenza artificiale?
Le dichiarazioni dell’azienda evidenziano una tensione sempre più evidente nel settore tecnologico: da una parte, la necessità di sviluppare prodotti basati sull’intelligenza artificiale; dall’altra, l’esigenza di garantire che queste tecnologie possano essere utilizzate in condizioni di sicurezza.
Microsoft non sembra intenzionata ad abbandonare la propria strategia AI. La revisione di alcune integrazioni in Windows 11 non equivale a una rinuncia a Copilot, così come il riconoscimento dei rischi degli agenti autonomi non implica che tutti questi sistemi siano intrinsecamente pericolosi.
Il messaggio è piuttosto che i modelli avanzati non devono essere considerati affidabili senza adeguate verifiche e misure di contenimento.
La questione riguarda l’intero settore: man mano che l’AI acquisisce la capacità di agire direttamente sui sistemi informatici, non basta più valutare soltanto la qualità delle risposte generate. Diventa indispensabile comprendere quali azioni possa compiere, con quali autorizzazioni e con quali conseguenze.
La sfida per Microsoft e per gli altri sviluppatori sarà trovare un equilibrio tra innovazione, autonomia e sicurezza. Integrare nuove funzionalità AI può rendere i dispositivi più utili, ma la diffusione di agenti capaci di agire autonomamente richiede controlli proporzionati ai rischi, anziché un’espansione delle funzionalità fine a sé stessa.
HW Legend Staff